Как защитить самую атакуемую отрасль — промышленность
 6 мин
 141
 2


Кого и зачем атакуют
Команда Solar 4RAYS в первом полугодии 2026-го расследовала десятки инцидентов в семи отраслях, включая госсектор, телекоммуникации, промышленность и ИТ. По словам экспертов, основной тренд — усиление интереса злоумышленников к производственным компаниям. Впервые он активно проявился в 2025 году и с тех пор набирает темп. Как отмечает разработчик компании «Мультифактор» Фёдор Симоненко, промышленная инфраструктура сочетает высокую ценность цифровых активов с потенциально значимыми последствиями успешной атаки, поэтому интерес к ней будет сохраняться и дальше.
Промышленность остаётся привлекательной целью из-за высокой цены простоя, большого числа подрядчиков и разрыва между требованиями к киберзащите и реальным состоянием систем управления.
Доля атак на ИТ-компании также выросла — на 3,79 п. п. к аналогичному периоду прошлого года. Это объясняется тем, что такие организации ценны и как самостоятельные жертвы, и как возможная точка доступа к инфраструктуре клиентов, говорят эксперты. Доля инцидентов в госсекторе, напротив, сократилась на 14,5 п. п., однако государственные организации всё ещё фигурируют в каждом пятом расследовании.
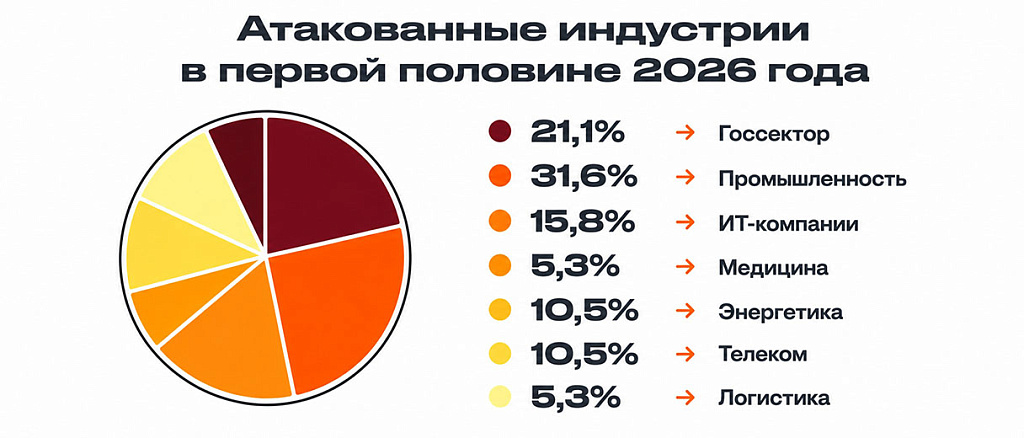
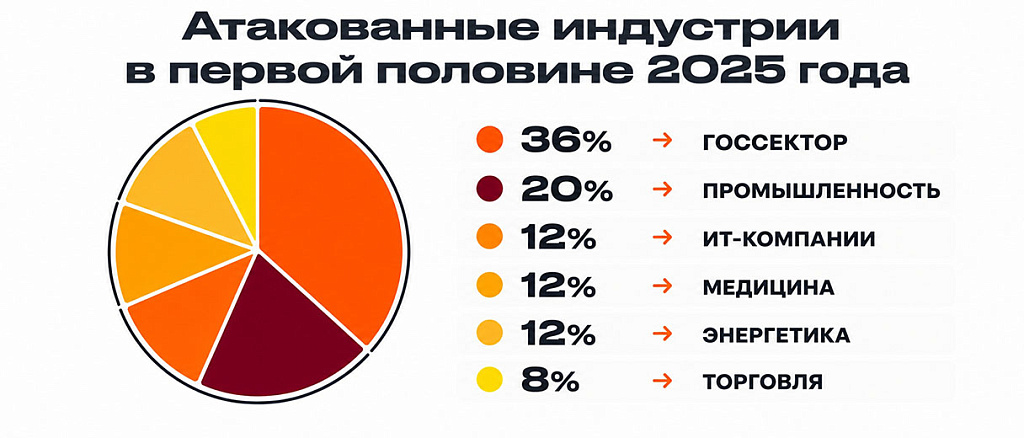
Необычным в этот период стало отсутствие расследованных успешных атак на энергетику. Годом ранее на эту отрасль приходилось 12% таких инцидентов, а по итогам 2025 года — 17%. При этом сенсоры PDNS в первом квартале фиксировали большое количество индикаторов потенциального заражения в ТЭК. Вероятно, атаки стали чаще останавливаться на ранних этапах либо не развивались до уровня, требующего участия DFIR-команды, не исключают в Solar 4RAYS.
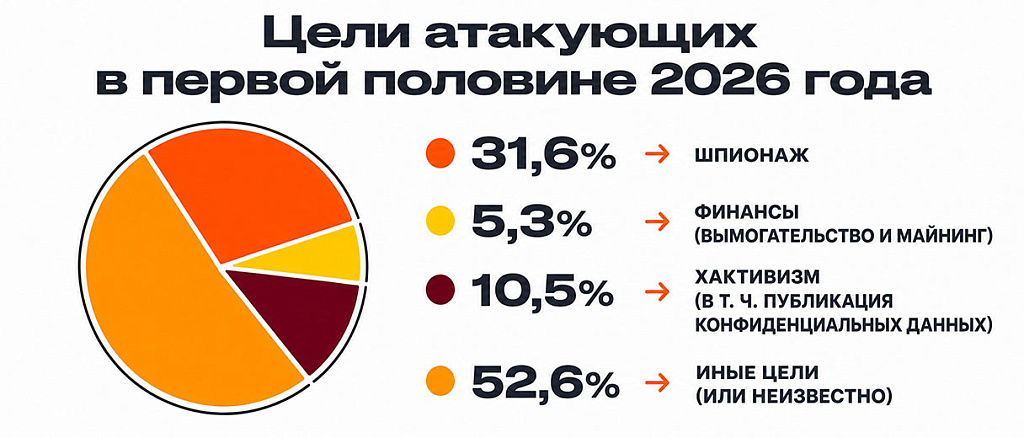
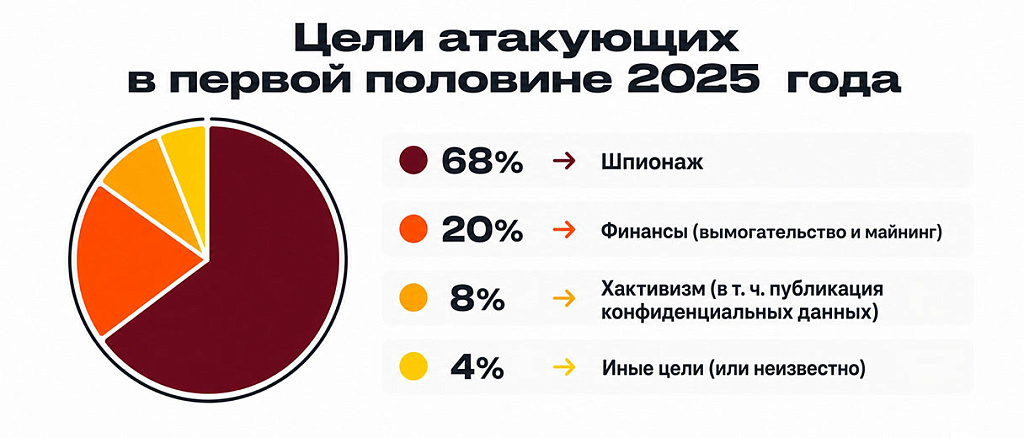
Шпионаж сохраняет статус основной подтверждённой мотивации злоумышленников. Кража финансов и хактивизм — на втором и третьем местах. Интересно, что почти в половине расследований (52,6%) установить цель нападений не удалось: организации стали чаще обращаться за помощью до того, как атакующие успевали выгрузить данные, развернуть шифровальщик или закрепиться в критических сегментах. В первой половине 2025 года инцидентов с непонятными целями было всего 4%.
Уязвимый VPN
Точкой входа хакеров в инфраструктуру промышленных компаний чаще всего становятся VPN и межсетевые экраны, веб-сервисы, API, а также доступы подрядчиков, говорит руководитель направления анализа инцидентов информационной безопасности УЦСБ SOC Анна Трохалева.
«На фоне расширения подключения АСУ к внешним сетям и роста числа подрядчиков внешний периметр промышленных компаний становится критическим рубежом, от устойчивости которого зависит не только непрерывность процессов, но и безопасность критической инфраструктуры. Использование устаревшего IKEv1, отсутствие MFA, слабые пароли и их хранение в открытом виде позволяют злоумышленникам входить в инфраструктуру через легитимные VPN-доступы», — говорит она.
По мнению опрошенных экспертов, риски снижают закрытие лишних интернет-сервисов, MFA для VPN и удалённого доступа, WAF и сегментация сетей. Также в числе мер защиты:
- Обновить периметровое оборудование, VPN, веб-серверы и системы документооборота;
- Отключить IKEv1 и перейти на IKEv2;
- Ужесточить контроль подрядчиков: использовать многофакторную аутентификацию, временные учётные записи, принцип минимальных привилегий и мониторинг действий.
- Корпоративные и промышленные сети необходимо разделять, ограничивая взаимодействие АСУ с внешними и партнёрскими сетями.
Проблема предприятий обычно заключается не в нехватке средств защиты, а в неоднородности внешнего периметра, говорит руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис» Сергей Полунин. «Зачастую сама служба ИБ не до конца в курсе, что у неё есть и как организован доступ. Поэтому для понимания слабых мест эффективно посмотреть на инфраструктуру глазами атакующего — провести тестирование на проникновение либо хотя бы внешний аудит и инвентаризацию», — считает он.
Архитектор информационной безопасности UserGate uFactor Дмитрий Овчинников отмечает, что каждый IP-адрес и сетевой порт должны быть учтены и закреплены за ответственным, а связанные с ними серверы и сервисы — регулярно проверяться на уязвимости и ошибки конфигурации. По словам эксперта, такие проверки лучше максимально автоматизировать.
Веб-приложения — главный вход
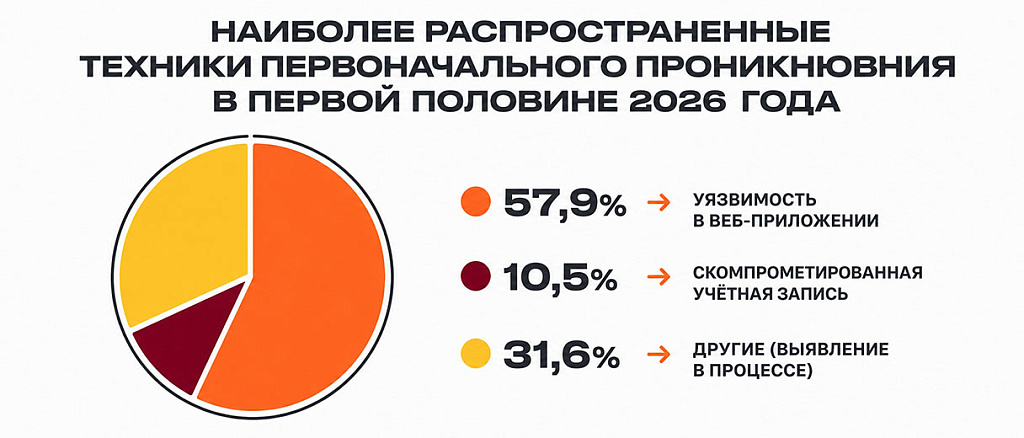
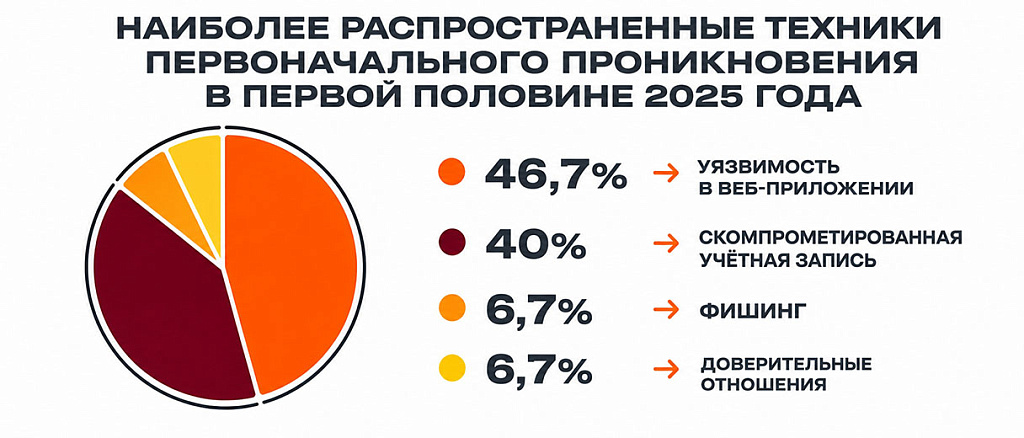
Уязвимости в доступных из интернета веб-приложениях использовались в 58% расследованных атак против 46% годом ранее. В фокусе оказались российские продукты, open source-решения и самописные сервисы.
При этом тренд на проникновение через подрядчиков, наблюдавшийся в 2025 году, в начале 2026-го не подтвердился: таких инцидентов не зафиксировано.
По словам эксперта группы расследования инцидентов центра исследования киберугроз Solar 4RAYS ГК «Солар» Владимира Духанина, у самописного ПО и open source есть общие проблемы, прежде всего — задержка с установкой патчей. Быстро поставить обновление иногда физически сложно: новый патч может изменить работу сервисов и нарушить внутренние процессы организации.
«Атакующему дешевле сканировать массовые типовые веб-приложения и API, чем искать экзотическую zero-day. С развитием ИИ-инструментов злоумышленники дополнительно автоматизируют поиск и эксплуатацию уязвимостей», — говорит и Анна Трохалева.
Стратегия shift-left
Самописное ПО, как правило, создаётся на основе open source, известной проблемой которого остаётся наличие уязвимого кода, который не всегда регулярно обновляется. Для минимизации ошибок Владимир Духанин рекомендует сочетать безопасную разработку с анализом кода на уязвимости, например с помощью Solar appScreener.
«Уязвимости могут быть сокрыты в разных местах: в самом программном коде, в используемых библиотеках и модулях, в образах контейнеров и, конечно же, быть связаны с ошибками в конфигурации веб-сервера. Подобных проблем удаётся избежать, если применять стратегию shift-left и максимально рано подключать специалистов по безопасности к разработке веб-приложений. Если же веб-приложение уже есть, а уровень его защищённости неясен, то необходимо привлечь внешнюю команду для аудита защиты. Это позволит показать слабые места, точки проникновения потенциальных злоумышленников и своевременно устранить уязвимые точки в защите», — отмечает Дмитрий Овчинников.
Нужен непрерывный процесс управления уязвимостями, говорит Анна Трохалева. Он начинается с инвентаризации всех веб-приложений, API и компонентов, включая самописные и open source-решения. Далее необходимы регулярное сканирование и пентесты, анализ конфигураций и логики приложений. Приоритет устранения проблем должен определяться не только оценкой CVSS, но и критичностью актива, доступностью из интернета и наличием публичных эксплойтов, отмечает эксперт.
Там, где обновление невозможно, необходимо применять компенсирующие меры: ограничивать доступ, проводить харденинг, отключать лишние сервисы, закрывать неиспользуемые порты, усиливать мониторинг и сегментацию. «Важно защищать учётные данные, использовать MFA, контролировать доступ подрядчиков, а после устранения уязвимостей проводить повторные сканирования и проверять эффективность принятых мер», — отмечает Анна Трохалева.
Сроки инцидентов и активность групп
Заметным изменением в первом полугодии 2026-го стало сокращение доли коротких инцидентов — до недели (до 26% с 32%). Одновременно выросло число компрометаций продолжительностью от нескольких недель до года. Атакующие чаще добивались первоначального закрепления, но реже оставались в сети свыше года, отметили аналитики «Солара».
Одна из особенностей периода — «аномальное затишье» среди известных группировок. За шесть месяцев были идентифицированы лишь Fairy Trickster, GOFFEE, NGC5081 и Partisan Zmiy.
Годом ранее таких кластеров было шесть, а за весь 2025 год — около 18. При этом данные сети сенсоров PDNS и Solar JSOC указывали, что APT-группы продолжали активность, но она реже приводила к инцидентам, требующим DFIR-расследования. Эксперты «Солара» предполагают установившуюся «цикличность» деятельности группировок, когда первое полугодие — время «тишины», а второе — период активности. Действительно ли это так, станет ясно ближе к концу года.
По оценкам аналитиков, инструменты и техники в расследованных атаках не выглядели принципиально новыми, но их сочетание по-прежнему опасно. Злоумышленники используют легитимные процессы и службы Windows, создают или временно меняют конфигурацию сервисов, а затем возвращают исходные параметры. В сочетании с DLL sideloading это затрудняет поиск следов и в файловой системе, и в журналах событий.
Тактики, техники и процедуры
Снижение числа инцидентов не равно снижению реальной активности, считает Сергей Полунин. Группировки могут обновлять инфраструктуру, разрабатывать новые инструменты и вести разведку, при этом часть нападений остаётся неатрибутированной. «Ключевой признак новых атак — изменение TTP, то есть тактики, техник и процедур. Если мы видим, что какой-то новый сервис или приложение всё чаще сканируют, подбирают учётные записи либо появляется новая география доступа, это ранние признаки будущих атак», — объясняет эксперт.
Злоумышленники подчиняются неумолимым правилам рыночных отношений и в первую очередь атакуют слабо защищённые компании, говорит Дмитрий Овчинников. Активность хакеров можно выявить по форумам в даркнете, отслеживанию продаж доступов и готовых взломов. «Также стоит следить за трендовыми уязвимостями, ведь если у вас такая появится на периметре сети — то вы разом взлетите в топе на проведение атаки», — отмечает эксперт.
По словам Владимира Духанина, на целевые атаки часто указывают тестовые фишинговые рассылки без вредоносных вложений или ссылок, аномальный рост запросов к внешнему периметру, увеличение числа ошибок аутентификации в веб-сервисах и активность в даркнете, связанная с компанией. Подобные аномалии способен выявлять сервис Solar AURA.
Ну а если EDR начал блокировать неизвестные утилиты или известные инструменты, например Mimikatz, это может свидетельствовать о том, что атакующие уже внутри инфраструктуры, отмечает Владимир Духанин.
Чек-лист от «Солара»: как снизить вероятность возникновения киберинцидента
- Уделяйте пристальное внимание своевременному обновлению ПО и защите веб-приложений. WAF поможет заблокировать вредоносный трафик и предотвратить взломы на уровне приложений.
- Соблюдайте парольные политики, пользуйтесь сервисами мониторинга утечек учётных записей и вовремя их обновляйте.
- Не игнорируйте уведомления о возможной компрометации от Национального координационного центра по компьютерным инцидентам (НКЦКИ) и компаний с экспертизой в области ИБ.
- Создавайте бэкапы, следуя принципу «3—2—1»: наличие не менее трех копий данных, хранение копии как минимум на двух физических носителях разного типа и наличие минимум одной копии за пределами основной инфраструктуры.
- Используйте продвинутые средства защиты (EDR, SIEM) вместе с классическим защитным ПО, чтобы получать полную картину значимых для безопасности событий в инфраструктуре и вовремя обнаруживать нежелательные.
- Делайте оценку компрометации регулярно и в случае подозрения на атаку не медлите с привлечением специалистов по реагированию на инциденты.
- Повышайте киберграмотность сотрудников.
- Следите, чтобы служба ИБ имела постоянный доступ к последним сведениям о ландшафте киберугроз конкретного региона и индикаторам компрометации.