

История одной атаки: как Clubfoot Wolf взламывал российский бизнес
 6 мин
 44
 2
Кто попал под удар
В ландшафте кибервойн, развернувшихся на фоне геополитического кризиса, появилось множество хактивистских групп, но лишь немногие действуют столь же дерзко и методично, как Clubfoot Wolf. Пока одни злоумышленники предпочитают тихий шпионаж, а другие — разрушительные атаки на критическую инфраструктуру, «Косолапый волк» выбрал тактику публичной порки. Их цель — не парализовать бизнес технически, а подорвать доверие к нему, вываливая в сеть терабайты внутренних документов, показывая миллионам подписчиков: ваш персональный менеджер в крупном банке или ритейлере не способен защитить даже ваш номер телефона.

В отличие от многих прокси-групп, Clubfoot Wolf тщательно работает над собственным брендом. Название отсылает к образу хромого, но от этого ещё более опасного хищника, который берёт не скоростью, а измором и хитростью. Их специализация — взлом систем крупного потребительского бизнеса: ритейл, доставка еды, банки, онлайн-сервисы, телеком. Логика проста: массовый бизнес собирает огромные объёмы данных, но часто экономит на кибербезопасности.
На этот раз киберпреступники использовали легитимное программное обеспечение для удалённого администрирования NetSupport Manager, доставляя его через многоступенчатую цепочку заражения, а начиналась атака с банального, но такого эффективного фишинга.
При этом, как отмечает руководитель BI.ZONE Threat Intelligence Олег Скулкин, признаков глубокой персонализации атаки исследователи не увидели: «Особой подготовки писем под конкретные организации не было. Злоумышленники использовали довольно универсальные темы — закупки, оплату счетов и другие вопросы, характерные для большинства компаний. Это была скорее массовая рассылка». По его словам, открытые сведения о закупках, ассортименте или контрагентах жертв, судя по всему, не применялись.
Какие отрасли затронула атака?
- обрабатывающую промышленность,
- розничную торговлю,
- электронную коммерцию,
- сельское хозяйство,
- ИТ,
- логистику,
- медицину,
- науку.
Подобную рассылку можно подготовить по открытым данным, считает аналитик угроз GSOC компании «Газинформсервис» Владислав Шелепов. По его словам, признаки настоящей таргетированной подготовки выглядят иначе: обращение к конкретному сотруднику, упоминание реального партнёра, договора или тендера. Ничего этого в кампании Clubfoot Wolf не было — письма и вложения у разных получателей оказались почти идентичны.
Письмо счастья
Атака начиналась с фишингового письма под предлогом запроса коммерческого предложения или выставления счёта. Злоумышленники представлялись сотрудниками компании, заинтересованной в закупке продукции у жертвы, и рассылали письма через сервис «Яндекс Почта».
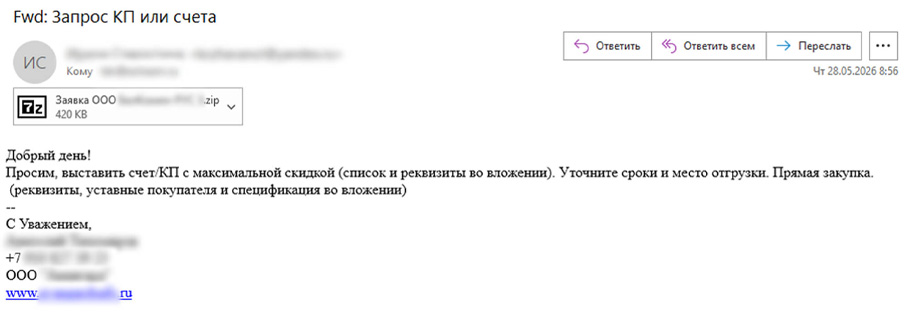
К ним прикладывался ZIP-архив с шаблонным названием вида «Заявка [название компании] [номер].zcodep», внутри которого находился вредоносный LNK-файл и два-три отвлекающих документа — PDF, JPG, PNG, DOC или DOCX с реквизитами, выписками из ЕГРЮЛ и карточками организаций. Расчёт был прост: сотрудник видит документ, похожий на привычную деловую переписку, и не подозревает подвоха.
«Коммерческие предложения или счета являются удобными приманками для большинства компаний — во многих организациях сотрудники получают такие документы каждый день. Например, в отдел продаж вполне может написать неизвестный ранее человек, запросить цену или прислать спецификацию. Для снабжения письмо от нового поставщика тоже выглядит обычной рабочей ситуацией. Злоумышленнику не приходится придумывать сложный повод для открытия вложения», — говорит Владислав Шелепов.
Как отмечает ведущий эксперт направления защиты данных и приложений в К2 Кибербезопасность Аскар Добряков, атакующие часто пытаются запугать своих жертв: «Мы подаём на вас в суд за неисполнение обязательств». Когда у сотрудника цейтнот, вероятность перехода по такой вредоносной ссылке или открытия файла возрастает.
«В любой крупной компании есть отдел снабжения и закупок, который как раз и занимается запросом и обработкой коммерческих предложений. Поэтому письмо с подобной темой не должно было стать чем-то неожиданным для потенциальной жертвы. Это отлично работает и будет работать», — говорит архитектор информационной безопасности UserGate uFactor Дмитрий Овчинников.
Техническая цепочка: от ярлыка до бэкдора
При запуске вредоносного LNK-файла в системе жертвы выполнялась закодированная в Base64 команда PowerShell. После декодирования она отправляла HTTPS GET-запрос через сервис сокращения ссылок urlcrop. com к скрытому адресу (реальный домен маскировался под sunlightfriends[.]tech) и выполняла полученный ответ прямо в памяти процесса — классическая безфайловая (fileless) загрузка.
Полученный таким образом PowerShell-скрипт был закодирован в Base64 и дополнительно зашифрован AES-128-CBC с PKCS7 padding. После расшифровки он:
- создавал в системе отвлекающий файл с бессмысленным текстом или открывал ссылку на «Яндекс Диск», чтобы переключить внимание жертвы;
- скачивал ZIP-архив с клиентом NetSupport Manager версии 14.2.0.966 и сохранял его во временную папку под случайным именем;
- копировал содержимое в каталог %LOCALAPPDATA%\VoiceAssistant, маскируя вредоносное ПО под системный компонент;
- закреплял NetSupport Manager в автозагрузке через ветку реестра HKCU\Software\Microsoft\Windows\CurrentVersion\Run.
Интересная деталь: в некоторых образцах злоумышленники допустили ошибку в имени исполняемого файла — voiceassist.exe.exe с двойным расширением, что в отдельных случаях мешало закреплению вредоноса в системе.
Вся цепочка построена по технике Living off the Land — использованию штатных, легитимных инструментов ОС вместо сторонних утилит, говорит эксперт по информационной безопасности «Инфосистемы Джет» Максим Захаров: «Безфайловая загрузка вредоносного скрипта и его выполнение непосредственно в оперативной памяти легитимного процесса PowerShell исключают сохранение артефактов в файловой системе на диске устройства на первоначальном этапе развития атаки», — отмечает эксперт. По его словам, злоумышленники использовали оригинальную сборку NetSupport Manager с подлинными цифровыми подписями, а каталоги установки мимикрировали под легитимное расположение ПО — из-за этого механизмы AMSI и файловые антивирусы фактически оставались слепыми к атаке.
Почему легитимное ПО — идеальное прикрытие
Опасность схемы в том, что сам факт присутствия NetSupport Manager в инфраструктуре не является признаком компрометации — эта программа легально используется многими компаниями для удалённого администрирования. По оценке Олега Скулкина, выбор именно этого инструмента, а не более распространённых AnyDesk или TeamViewer, мог быть связан с тем, что в России NetSupport Manager используется реже и потому вызывает меньше подозрений у средств защиты.
После установки инструмента BI.ZONE не нашла следов постэксплуатации — перемещения по сети, сбора данных или иных действий. «NetSupport Manager, вероятно, использовался прежде всего как бэкдор для получения первоначального доступа. В дальнейшем этот доступ могли передать или перепродать другим злоумышленникам», — предполагает Олег Скулкин. По его оценкам, мотивация кластера, скорее всего, финансовая, а не связанная со шпионажем или хактивизмом.
Аналитик SOC УЦСБ Никита Неклюдин подтверждает: наличие подобного ПО не должно автоматически восприниматься как признак атаки, однако риск остаётся высоким. Тревожными маркерами становятся установка на устройствах, где использование NetSupport Manager не предусмотрено регламентом, запуск из нестандартных директорий, подключения к нерегламентированным серверам и сессии в нерабочее время.
Какие признаки атаки сложнее изменить
Домены, ссылки, хеши и имена файлов злоумышленники могут быстро менять, поэтому рассчитывать только на индикаторы компрометации (IOC) бессмысленно. Однако даже после их замены способ действий атакующего часто остаётся прежним, а значит, сохраняются и поведенческие признаки атаки — характерные действия и их последовательность в системе, отмечает эксперт по информационной безопасности «Инфосистемы Джет» Иван Трофименко.
Устойчивыми маркерами остаются поведенческие цепочки, а не отдельные артефакты:
- запуск программы удалённого доступа из PowerShell-скрипта, который, в свою очередь, был вызван исполнением LNK-файла из почтового архива;
- обращение к внешним, нетипичным серверам на нестандартных портах вместо жёстко прописанных доверенных адресов;
- нетиповые ключи запуска и расположение исполняемых файлов вне системных директорий, заметные через диспетчер задач с включённым отображением командной строки.
При отсутствии сигнатурных методов лучший союзник защиты — поведенческая аналитика, считает Дмитрий Овчинников. Он рекомендует максимально сегментировать сеть и внедрять решения класса EDR, чтобы взлом одного рабочего места не превращался в горизонтальное перемещение по всей инфраструктуре.
Чек-лист: как защититься от атак такого типа
Практически все опрошенные эксперты сходятся во мнении о необходимости комплексного, эшелонированного подхода:
- Инвентаризация и регламентация RAT-инструментов. Организация должна точно знать, какие программы удалённого доступа используются, на каких устройствах, кем и с какими серверами они обязаны взаимодействовать — любое отклонение от этого профиля должно быть заметно для SOC.
- Контроль запуска приложений. Рекомендуется использовать политики AppLocker и WDAC, запрещающие запуск утилит удалённого администрирования для всех пользователей, кроме системных администраторов, а также блокирующие выполнение файлов из директорий %APPDATA% и %TEMP%.
- Защита почтового периметра. Стоит внедрять песочницы, интегрированные с почтой, для проверки вложений и ссылок в изолированной среде, а также ограничивать передачу опасных типов файлов — LNK, EXE, PS1 и BAT.
- Ограничение прав пользователей. Отсутствие прав администратора на рабочей станции не позволяет установить постороннее ПО без ведома ИБ-службы.
- EDR и корреляция событий. Мониторинг создания процессов, командных строк PowerShell, запуска LNK-файлов и сетевых соединений в единой SIEM/EDR-связке помогает выявить аномальную последовательность действий даже тогда, когда каждое отдельное событие выглядит легитимным.
- Обучение сотрудников. Инструктаж по распознаванию фишинга остаётся рабочей мерой: в одном из практических кейсов именно бдительность оператора, переславшего подозрительное письмо в ИБ-службу, предотвратила заражение — притом что антивирус на момент проверки файл вредоносным не признал.
Кампания Clubfoot Wolf демонстрирует, что для успешной атаки на бизнес больше не нужны сложные эксплойты или уникальный вредоносный код. Достаточно узнаваемой деловой темы письма, легитимного инструмента администрирования и невнимательного сотрудника отдела продаж или закупок. И пока компании не формализуют использование средств удалённого доступа и не начнут отслеживать не отдельные индикаторы, а цепочки поведения, подобные схемы будут работать снова и снова — просто со сменой доменов и названий файлов.
