

Как развивается российский рынок SIEM в 2026 году
 6 мин
 11
Структура спроса меняется
Бюджеты на киберзащиту сохраняют положительную динамику. По исследованию Центра стратегических разработок, его объём в 2025 году превысил 364,4 млрд рублей, увеличившись на 16,1%. На средства защиты информации пришлось около 271 млрд рублей: этот сегмент вырос на 18,1%.
Растёт и рынок SIEM-решений. В 2025 году, по данным VolgaBlob, он увеличился примерно на 18–20%. Аналогичную динамику эксперты ожидают и по итогам 2026 года Основные драйверы — спрос со стороны организаций, эксплуатирующих объекты критической информационной инфраструктуры (КИИ), и малого и среднего бизнеса. По оценкам руководителя направления SOC компании «Инфосистемы Джет» Анны Богдановой, рост рынка может составить по итогам текущего года 10-20%. Ранее аналитики ГК «Солар» оценивали объём российского рынка SIEM в 2024 году в 9,4 млрд рублей и прогнозировали его увеличение до 14,1 млрд рублей к 2027 году.
Заказчики всё чаще переходят от срочных закупок к более последовательному развитию инфраструктуры. «В структуре продаж, помимо новых поставок, продлений и работ по внедрению SIEM с нуля, мы видим много расширений и увеличение объёмов работ по модернизации текущих инсталляций: расширение области мониторинга либо её оптимизация, развитие корреляционного контента», — говорит Анна Богданова.
Речь о развитии уже купленных платформ. Компании подключают к мониторингу новые подразделения, приложения и средства защиты, дорабатывают сценарии выявления атак, пересматривают поток событий. Каждая такая задача может потребовать дополнительных лицензий, интеграции или услуг специалистов. Поэтому выручка от SIEM-проектов способна расти даже тогда, когда число первых внедрений увеличивается умеренно.
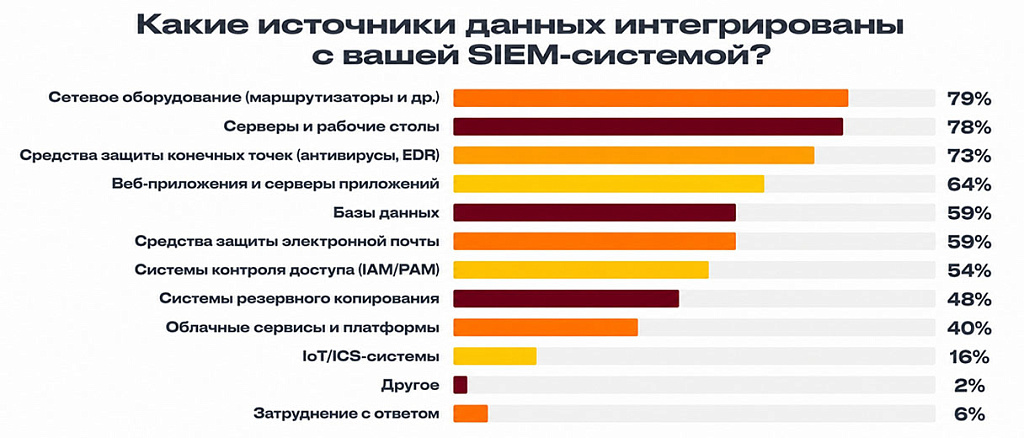
Планы компаний по обновлению SIEM отражают результаты исследования Yandex Cloud и «Кибердома». Опрос проводился с февраля по апрель среди представителей 223 компаний по всей России. Так, 80% респондентов не будут менять действующую SIEM или добавлять вторую систему в ближайшие 2–3 года. О замене заявили 7%, об установке дополнительного решения — 12%.
Для поставщиков SIEM это означает, что важными источниками выручки остаются продление лицензий и модернизация действующих систем. Сменить платформу сложно: нужно переносить правила, проверять интеграции, обучать аналитиков. Развивать уже работающую систему зачастую проще, если она выдерживает растущую нагрузку и отвечает задачам компании.
«Вместо простой поставки коробочного продукта сейчас всё чаще речь идёт о комплексном внедрении, интеграции с инфраструктурой заказчика, настройке сценариев обнаружения и сопровождении. Поэтому рынок растёт не только количественно, но и за счёт увеличения объёма самих проектов», — отмечает киберэксперт и инженер-аналитик компании «Газинформсервис» Екатерина Едемская. По её словам, заказчики «платят не за сам факт наличия SIEM, а за способность системы реально повышать эффективность мониторинга и расследования инцидентов». При этом одним из факторов спроса на SIEM она называет также требования регуляторов к мониторингу и защите информационных систем, особенно критической инфраструктуры.
Цена потока событий
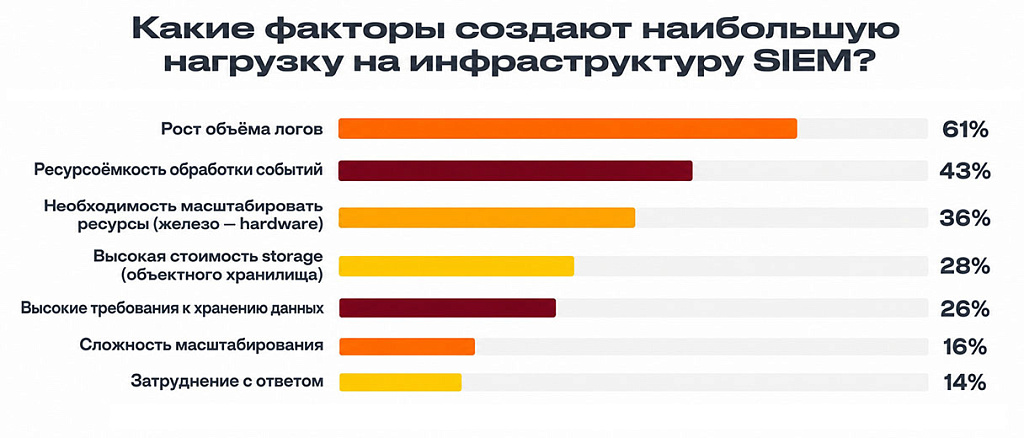
Расширение мониторинга повышает требования к производительности SIEM и увеличивает расходы на её эксплуатацию. По данным Yandex Cloud, 61% опрошенных назвали рост объёма логов основным фактором нагрузки на инфраструктуру. Ресурсоёмкость обработки событий отметили 43%, необходимость масштабирования оборудования — 36%, высокую стоимость хранения — 28%.
Больший поток данных не обязательно ведёт к покупке дополнительных мощностей. Из-за ограничений инфраструктуры или расходов 57% респондентов сокращают объём собираемых событий. Работа над SIEM всё чаще начинается не с вопроса, сколько логов можно подключить, а с выбора событий, которые нужны для конкретных сценариев обнаружения.
Заказчикам также приходится искать баланс между сроком хранения событий и затратами на него. У 55% респондентов события хранятся не более полугода, более года — у 16%. При этом чем длиннее период, тем больше возможностей вернуться к началу сложной атаки и восстановить последовательность действий. Универсального срока для всех организаций нет: он зависит от задач мониторинга и применимых требований.
Один из способов разделить оперативный анализ и хранение больших массивов — архитектура с Data Lake. По данным Yandex Cloud, его уже используют для аналитики безопасности 34% компаний, ещё 31% планируют внедрение. Data Lake не заменяет SIEM, поэтому при их совместном использовании необходимо определить, какие события обрабатываются оперативно, а какие хранятся отдельно, и обеспечить аналитикам доступ к истории событий. Для интеграторов это потенциальный спрос на проектирование архитектуры, перенос данных и настройку поиска. Для заказчиков — возможность сдерживать расходы на обработку и хранение растущего потока событий.
Расходы на SIEM связаны не только с инфраструктурой, но и с работой аналитиков. Ложные срабатывания назвали проблемой 43% участников исследования, высокую стоимость владения и нехватку кадров — по 33%. Если поток оповещений растёт быстрее команды, аналитики тратят часы на проверку сигналов, за которыми нет реального инцидента. В такой ситуации дополнительные источники не гарантируют более качественной защиты: сначала требуется разобраться с настройкой правил и приоритетов.
Аналитика вместо накопления логов
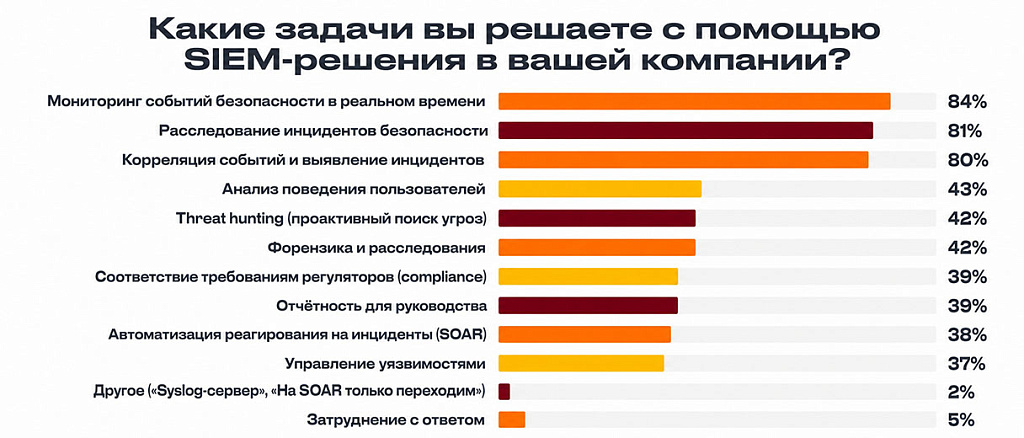
Ценность SIEM для компании не ограничивается сбором событий безопасности. По данным Yandex Cloud, 80–84% респондентов используют системы для мониторинга, расследования и корреляции. Более сложные возможности применяются заметно меньше: проактивный поиск угроз используют 42% компаний, автоматизацию реагирования с помощью SOAR — 38%.

Одна из ключевых возможностей SIEM — связывать разрозненные события безопасности, чтобы восстановить последовательность атаки. При компрометации учётной записи злоумышленник может сначала выполнить вход, затем получить права, обратиться к данным и попытаться вывести их за пределы компании. Каждый шаг оставляет след в разных системах. SIEM полезна тогда, когда события можно связать, проверить их контекст и дать аналитику основание для расследования.
В октябре 2026 года «Инфосистемы Джет» протестировала Solar SIEM перед включением системы в портфель решений для заказчиков. Интегратор проверил готовые сценарии обнаружения атак и совместную работу SIEM с SOAR. При срабатывании правила корреляции платформа может автоматически получать дополнительные данные из средств защиты, уточнять обстоятельства инцидента и запускать сценарии реагирования. Это сокращает объём информации, которую аналитику приходится собирать и сопоставлять вручную.
Екатерина Едемская считает, что стимулом для развития рынка может стать интеллектуальный анализ: «Компании больше не могут позволить себе просто собирать логи, им нужен умный анализ. Главный драйвер этого роста — активное внедрение искусственного интеллекта и машинного обучения. На фоне усложнения атак возрастает потребность в автоматическом выявлении аномалий и поиске сложных взаимосвязей между событиями».
В то же время исследование Yandex Cloud показывает, что AI-функции пока не входят в число главных критериев выбора SIEM. Наличие AI и машинного обучения для выявления аномалий важно для 22% респондентов, встроенных AI-ассистентов — для 12%. При этом функциональность системы и возможности корреляции событий отметили 56% опрошенных.
От продукта к сервису
Чтобы SIEM приносила результат, систему нужно постоянно поддерживать: проверять полноту сбора событий, адаптировать правила после изменений инфраструктуры, разбирать оповещения. Не каждая организация располагает собственной командой для этой работы. Кадровая проблема поддерживает спрос на услуги внешних SOC, отмечает Анна Богданова.
Для привлечения внешних специалистов заказчику необязательно переносить SIEM в облако. По данным исследования Yandex Cloud, 66% опрошенных используют локальное развёртывание и не планируют переходить в другие среды. Внешний SOC может работать с системой, установленной в инфраструктуре заказчика: анализировать оповещения, совершенствовать правила обнаружения атак и помогать в расследовании инцидентов.
Для сервис-провайдеров развитие внешних SOC означает возможность получать регулярную выручку от мониторинга, расследования инцидентов и настройки сценариев обнаружения атак. В отличие от разового внедрения SIEM, такие услуги оплачиваются на протяжении всего срока действия контракта.
Помимо мониторинга с помощью SIEM, внешние SOC расширяют набор услуг. «В рамках услуг SOC начинает набирать обороты защита конечных точек с помощью EDR. Реагирование на EDR становится де-факто стандартом в большинстве SOC», — отмечает Анна Богданова.
Развитие сервисных решений может снизить зависимость качества защиты от размера компании и её затрат на собственных специалистов. На это обращает внимание менеджер продукта Solar SIEM ГК «Солар» Александр Ненахов. «Раньше зрелость системы безопасности во многом определялась бюджетом. Чем крупнее компания или холдинг, тем больше приходилось вкладывать в собственную экспертизу или в отдельные SIEM-инсталляции под каждое подразделение». Мы убираем эту зависимость — масштаб инфраструктуры перестаёт быть барьером для качества защиты. Небольшая компания получает тот же уровень обнаружения атак, что крупный холдинг с большим ИБ-департаментом, а MSSP-провайдер обслуживает десятки заказчиков без пропорционального роста издержек на каждого", — говорит он.
Помимо услуг внешних SOC, на рынке развивается подписочная модель предоставления самих SIEM-систем. В апреле 2026 года о выходе на этот рынок объявил Yandex B2B Tech. Компания оценила возможный объём российского SIEM-рынка к 2030 году в 112 млрд рублей, из которых 25–30% могут приходиться на облачные решения.
В 2026 году, по оценкам экспертов, рынок SIEM в России продолжит рост. Основным источником роста могут остаться действующие заказчики, которые расширяют мониторинг, совершенствуют обнаружение атак и привлекают внешние команды SOC. Однако дальнейшее увеличение расходов на SIEM будет зависеть от того, насколько эти работы помогают выявлять угрозы и снижать нагрузку на специалистов. Простое увеличение объёма собираемых событий само по себе не гарантирует повышения эффективности защиты.
