Платформа автоматизации управления данными о киберугрозах
TIP — это платформа, которая используется для сбора и систематизации, а также обработки данных о киберугрозах. Система интегрирует информацию из внутренних и внешних источников в рамках одного решения. Внутри периметра она работает в связке с SIEM, SOAR, XDR, EDR и другими сервисами.
TIP используется не только для сбора, но и для оперативного применения полученных данных об угрозах. Платформа помогает выстраивать связи между угрозами, структурировать и визуализировать полученную информацию в различных отчётах, а также автоматически генерирует необходимые оповещения безопасности.
Как работает TIP
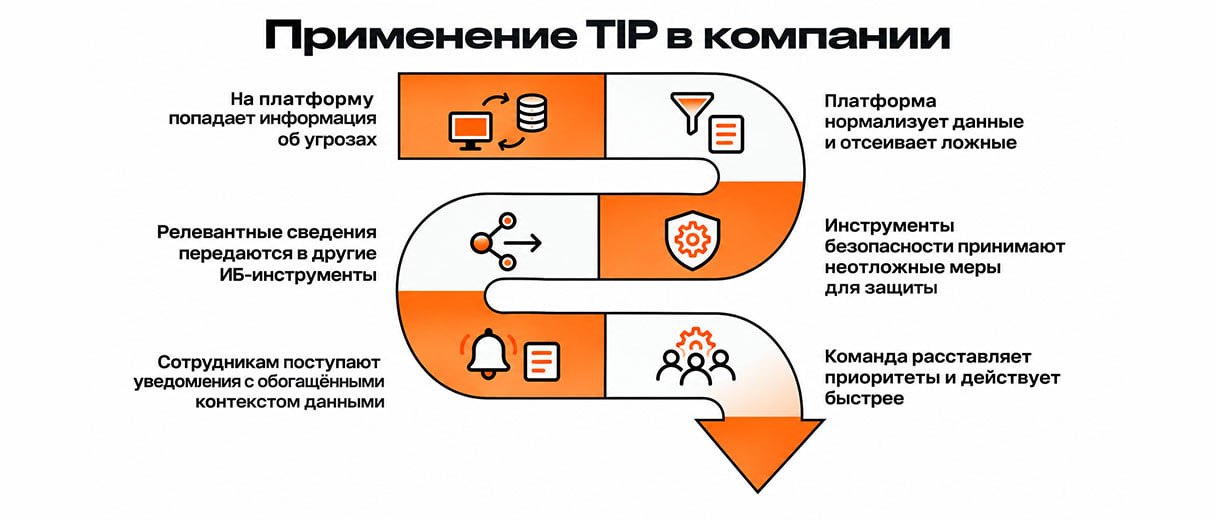
Работа платформы автоматизации управления данными о киберугрозах состоит из трёх этапов:
- Сбор данных об угрозах из всех имеющихся источников. Для этого TIP может использовать имеющиеся базы данных, например, VirusTotal, сведения из отчётов о киберугрозах других компаний, уже имеющуюся в корпоративных системах информацию об атаках; логи и отчёты самой организации.
- Анализ полученных данных. Платформа классифицирует их по типам угроз, выявляет взаимосвязи между элементами, дополняет каждую выявленную угрозу необходимым контекстом и расставляет приоритеты для ИБ-аналитика.
- Передача структурированных сведений ИБ-команде. Если TIP интегрирована с другими ИБ-инструментами, она может отправить сведения им для оперативного реагирования. Полные данные поступают сотрудникам для анализа. Сокращённая версия может передаваться в TIP других компаний, чтобы уведомить их об актуальных угрозах.
Важным преимуществом TIP-инструментов является регулярное пополнение имеющихся баз знаний об угрозах. Так, в Solar TI Feeds она дополняется результатами анализа на основе опыта специалистов компании на ежедневной основе.
Какие данные использует TIP для выявления угроз
Основой работы Threat Intelligence Platform служат IoC, то есть индикаторы компрометации системы. Иногда их также называют IoA — индикаторы атаки. К ним могут относиться любые признаки присутствия злоумышленника в системе, например, получение писем с ранее используемых для фишинга электронных адресов или сведения о вредоносных файлах. Платформа собирает IoC из всех источников, сопоставляет их, выявляет дубликаты, а затем передаёт сведения для анализа ИБ-команде.
Обрабатываемые внутри Threat Intelligence Platform источники сведений о киберугрозах называют фиды. Современные TIP чаще всего могут обрабатывать неограниченное количество фидов. При этом администратор может настраивать, какие именно фиды и как использовать на платформе.
Как TIP сочетается с SIEM
Threat Intelligence Platform дополняет SIEM-систему и облегчает работу с ней ИБ-аналитиков за счёт следующих возможностей:
- позволяет приоритизировать потоки уведомлений и облегчает выявление ложноположительных срабатываний;
- обогащает контекст по выявленным угрозам дополнительными сведениями и делает анализ точнее;
- снижает стоимость использования SIEM за счёт выявления индикаторов, которые не требуют обработки.
Плюсы использования TIP в компании
- повышает уровень распознавания киберугроз и снижает риски их реализации;
- сокращает время реагирования на угрозы за счёт более быстрого распознавания;
- снижает количество выполняемых вручную операций и помогает ИБ-команде эффективнее распределять ресурсы.