

Защита аппаратно-программных интерфейсов
API Security — это комплекс мер по защите интерфейсов программного взаимодействия от несанкционированного доступа (компрометации данных) и сбоев интеграций через API. API Security обеспечивает защиту от самых критичных рисков безопасности (OWASP API Security Top-10).
Возможности API Security
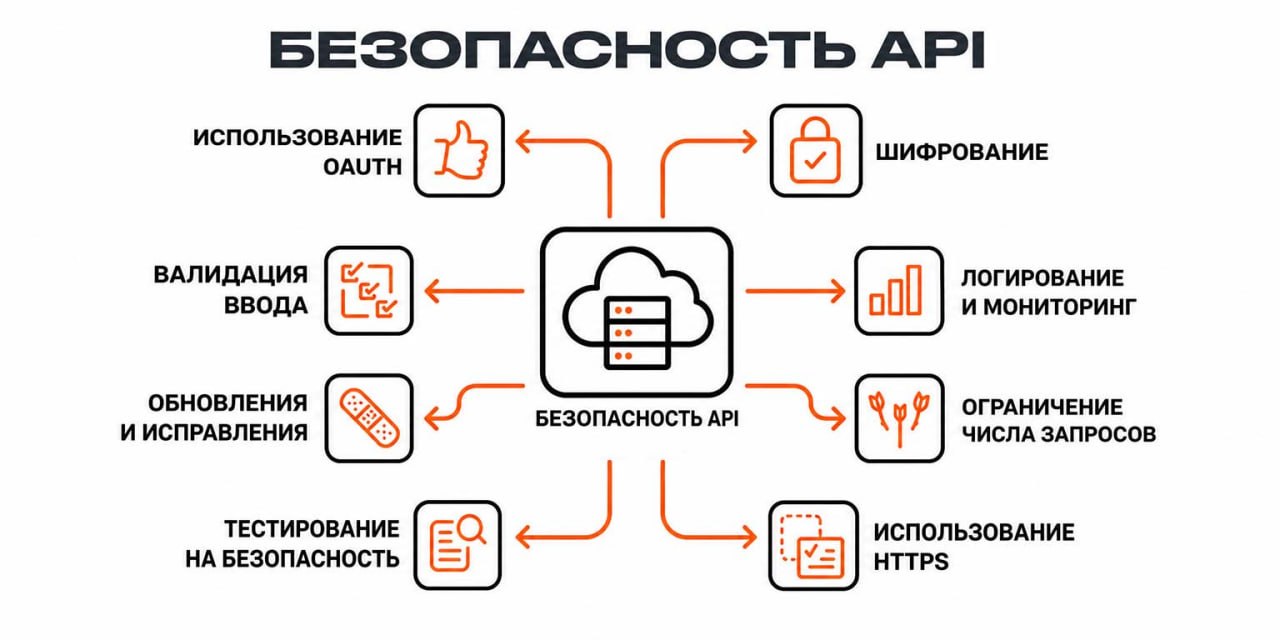
Функционал API Security включает:
- контроль доступа через токены аутентификации,
- валидацию входных данных для предотвращения инъекций,
- мониторинг аномальной активности, такой как чрезмерные вызовы методов.
Современная API Security также предусматривает шифрование передаваемых данных по TLS и детальное логирование всех транзакций для последующего аудита.
От чего защищает API Security
Чем удобнее становятся API для пользователей, тем больше риск возникновения в интерфейсе новых уязвимостей. Фактически он растёт с каждым обновлением.
Использование мер для безопасности API обеспечивает эффективную защиту от:
- Злоупотребления аутентификацией. При отсутствии надлежащих мер защиты потенциальный взломщик может легко получить доступ к конфиденциальным данным, включая пароли, ключи и токены.
- Ошибки в конфигурации. Некорректная работа интерфейса может стать точкой входа для злоумышленника. С поиска таких ошибок часто начинаются DoS- и DDoS-атаки, а также другие инциденты.
- Несовершенное шифрование. Продуманные защитные меры не позволяют хакерам перехватить передаваемую в зашифрованном виде информацию.
- Неиспользуемые и неотслеживаемые программные интерфейсы. Их часто называют «зомби-API», поскольку компания уже не отслеживает их состояние, а злоумышленники могут легко использовать их для атаки.
- Аномальные запросы. Их выявление позволяет пресечь атаку через инъекцию команд или другим похожим способом на раннем этапе.
Как работает безопасность API
Обеспечение высокого уровня защиты самого программного интерфейса и передаваемых внутри данных обычно связано с этими практиками:
- использование только токенов с коротким сроком действия для подтверждения личности пользователя;
- подход к ключам API как к секретам с частой ротацией и привязкой к определённым ролям;
- применение MFA для полного контроля административного доступа и интеграция с WAF для блокировки распространённых угроз;
- шифрование значимых конфиденциальных данных на протяжении всего жизненного цикла, то есть не только при передаче, но и в покое;
- тотальная проверка запросов к API и отклонение вызывающих подозрения;
- очистка возвращаемых API данных на выходе, чтобы избежать межсайтового скриптинга;
- тотальное журналирование запросов к интерфейсам и их регулярный аудит;
- тестирование безопасности приложений во время их разработки и после релиза при помощи SAST, DAST и других инструментов.
Преимущества использования API Security для компании
- Снижение риска утечек данных и репутационного ущерба из-за их недостаточно тщательной защиты.
- Соответствие требованиям регулятора и отраслевым стандартам безопасности.
- Уменьшение потенциальной поверхности атаки за счёт отслеживания теневых API и строгого контроля за используемыми интерфейсами.
- Предотвращение многих типов атак или их остановка на ранней стадии за счёт непрерывного мониторинга и применения современных средств безопасности.