

Дезориентация, обман
Deception — это подход в кибербезопасности, основанный на создании контролируемых ловушек и обманных ресурсов для выявления атакующих на ранних стадиях компрометации.
Как работает Deception
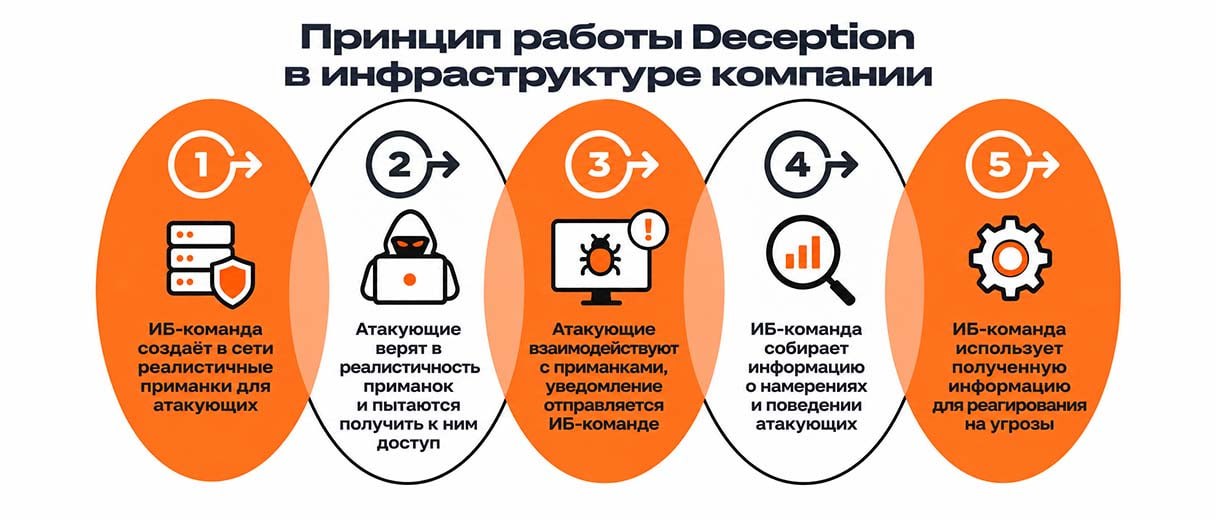
Deception-системы имитируют реальные активы организации — фальшивые серверы, учётные записи, документы или сетевые службы, привлекательные для злоумышленников. При попытке взаимодействия злоумышленника с этими ресурсами система немедленно генерирует оповещение, раскрывая тактики и инструменты атакующего.
Метод эффективен против целевых атак и инсайдерских угроз, поскольку не полагается на известные сигнатуры уязвимостей. Deception позволяет сократить время обнаружения злоумышленников с месяцев до минут и собирает ценную разведку для усиления обороны.
Внедряя Deception, компания делит свою инфраструктуру на две части:
- Реальные физические устройства и связи между ними. В этой части изменений с точки зрения работы практически не происходит.
- Приманки-ловушки, которые ставятся на устройства из первой группы и служат своеобразным магнитом для хакеров с дополнительной функцией сигнализации. Если ловушка фиксирует какое-либо взаимодействие с ней, она отправляет уведомление администратору.
Чем Deception отличается от HoneyPot
Deception является более продвинутой версией HoneyPot — технологии, название которой переводится как «горшок с мёдом». HoneyPot представляет собой приманку для потенциального взломщика и преследует цель просто отвлечь его внимание на ложное рабочее место сотрудника или какой-либо сервер. Главной особенностью HoneyPot была их отдельность, то есть такие приманки не удавалось связать между собой. Именно поэтому хакеру было проще их обнаружить и быстрее переключиться на реальные объекты.
Deception — это не просто отдельные ловушки. Они объединены в общую среду, поэтому сильнее запутывают злоумышленника. Кроме того, в рамках технологии Deception такая искусственная среда может изменяться, что делает её ещё более похожей на реальную.
Достичь такого эффекта удаётся за счёт единого интерфейса, который администратор использует для управления всеми ловушками. То есть настраивать отдельно каждое фальшивое рабочее место или сервер не нужно.
Средства обмана в решениях Deception
Возможности Deception существенно шире, чем у HoneyPot и включают:
- Приманки, то есть нечто особенно важное для успешного развития атаки, например, ложный файл с паролями или сохранённая сессия администратора. Обычно оставленные специально для злоумышленника ссылки ведут к ловушке.
- Ложные учётные записи пользователей, оформленные в полном соответствии с аналогичными настоящими. Такому псевдопользователю создаётся электронный адрес, присваивается пароль и т.п.
- Эмуляторы взаимодействия помогают избежать ситуации, когда с каким-либо сервисом в корпоративной сети нет вообще никаких взаимодействий. Например, агент может периодически имитировать подключение к ложному серверу и обмен данными.
Какие задачи Deception решает в компании
- обнаружение злоумышленника на ранних стадиях атаки в момент срабатывания сигнализатора ловушки;
- выявление горизонтальных передвижений взломщика по сети при перемещении от одного объекта к соседнему аналогичному;
- получение данных для анализа действий хакера, что позволяет найти и изучить новые техники атаки до появления их сигнатур;
- интеграция с уже используемыми в компании ИБ-инструментами, в частности, SIEM, EDR, NGFW или Sandbox.