Песочница
Sandbox — это изолированная среда, в которой безопасно запускаются непроверенные или потенциально опасные программы, файлы и скрипты. Она имитирует реальное окружение — операционную систему, сетевые службы, файловую систему — но полностью изолирует выполняемый код от основной системы. Такой подход позволяет наблюдать за поведением объекта без риска для основной инфраструктуры.
Зачем нужен Sandbox
Современное вредоносное ПО умеет обходить классические средства защиты: применяет запутывание кода, упаковку, задержку выполнения, обнаружение виртуальной среды. Сигнатурный анализ такие угрозы не выявляет, а запуск подозрительного файла в рабочей системе грозит заражением. Песочница решает эту задачу: она предоставляет контролируемое пространство, где файл можно открыть, запустить и проанализировать его поведение без последствий. Это ключевой элемент защиты от неизвестных угроз (zero-day) и сложных атак.
Как работает песочница
Песочница разворачивается как отдельная виртуальная машина или контейнер. Подозрительный объект помещается внутрь и запускается. Система отслеживает все его действия: обращения к реестру, попытки записи на диск, сетевые соединения, вызовы API. Собранная информация анализируется автоматически: сопоставляется с известными паттернами вредоносного поведения, эвристическими правилами и данными threat intelligence. Если объект проявляет вредоносную активность — попытку шифрования файлов, обращение к командному серверу, внедрение в процессы — песочница помечает его как угрозу и передаёт информацию в систему защиты для блокировки.
Функции и возможности Sandbox
- Динамический анализ — запуск подозрительных файлов в изолированной среде и наблюдение за их поведением.
- Статический анализ — предварительная проверка кода без выполнения, поиск подозрительных фрагментов кода, сигнатур, структурных аномалий.
- Эмуляция различных ОС и архитектур — воспроизведение Windows, Linux, Android для анализа вредоносного ПО под конкретные платформы.
- Анализ сетевой активности — перехват и разбор DNS-запросов, HTTP/HTTPS-соединений, попыток связи с C&C-серверами.
- Интеграция с SIEM, EDR и антивирусами — передача результатов анализа в системы мониторинга и реагирования для блокировки угроз на периметре.
Чем песочница помогает компаниям
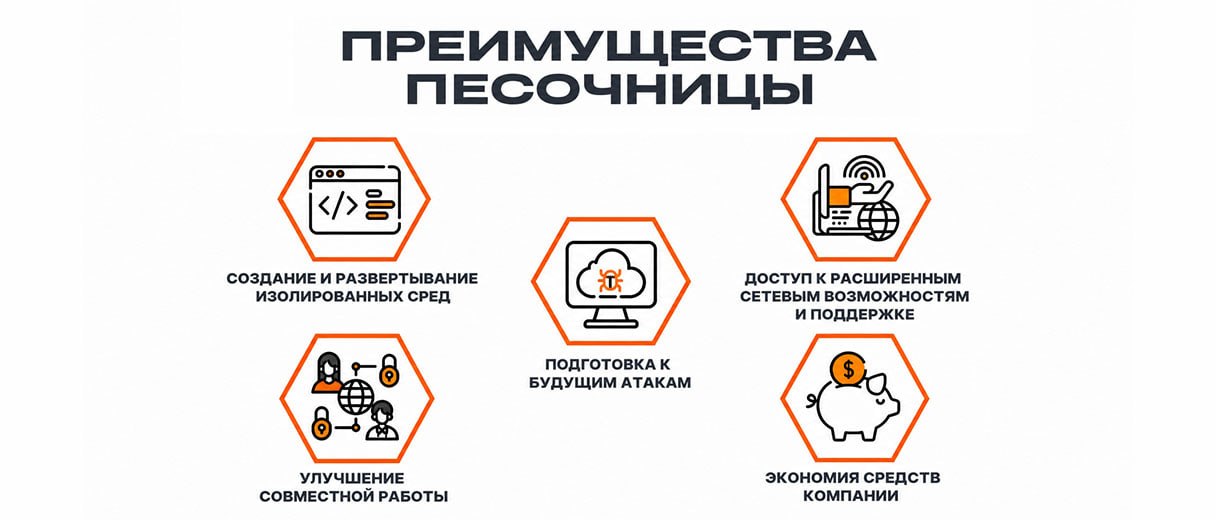
- обнаруживает скрытые киберугрозы, которые не выявляются сигнатурными методами;
- снижает риск заражения рабочей инфраструктуры при открытии подозрительных файлов;
- ускоряет расследование инцидентов за счёт автоматического поведенческого анализа;
- уменьшает нагрузку на аналитиков SOC, автоматизируя первичный разбор подозрительных объектов;
- обеспечивает соответствие требованиям регуляторов (ФСТЭК) к защите ГИС, КИИ и персональных данных от вредоносного кода.