Безопасность DNS
DNS Security — это комплекс технологий и практик для защиты DNS-инфраструктуры и процесса разрешения доменных имён от кибератак. DNS выполняет роль глобальной системы адресации: преобразует доменные имена в IP-адреса. Компрометация этой службы позволяет злоумышленникам перенаправлять трафик, перехватывать данные и нарушать работу сервисов.
Зачем нужно DNS Security
DNS — критически важный элемент любой сетевой инфраструктуры. Без него не работают веб-сайты, почта, корпоративные приложения и облачные сервисы. Злоумышленники активно используют DNS в атаках: применяют алгоритмы динамической генерации доменов (DGA) для связи с командными серверами, скрывают канал эксфильтрации данных с помощью DNS-туннелирования, подменяют ответы серверов (DNS spoofing, cache poisoning), перехватывают управление доменами (DNS hijacking) и выводят DNS-серверы из строя флуд-атаками (NXDOMAIN flood). Контроль DNS-трафика позволяет выявлять большинство целевых атак на ранних стадиях: запросы к подозрительным доменам, аномальные объёмы и структура трафика, обращения к недавно зарегистрированным доменам.
Как работает DNS Security
Защита DNS строится на нескольких уровнях. В инфраструктуре развёртываются резервные DNS-серверы и применяется протокол DNSSEC для подписи DNS-ответов и предотвращения их подмены. На уровне трафика выполняется фильтрация и анализ DNS-запросов: сверка с базами threat intelligence, выявление аномалий и блокировка обращений к вредоносным доменам. На уровне логирования все DNS-запросы регистрируются и передаются в SIEM или SOC, где коррелируются с другими событиями безопасности и используются при расследовании инцидентов.
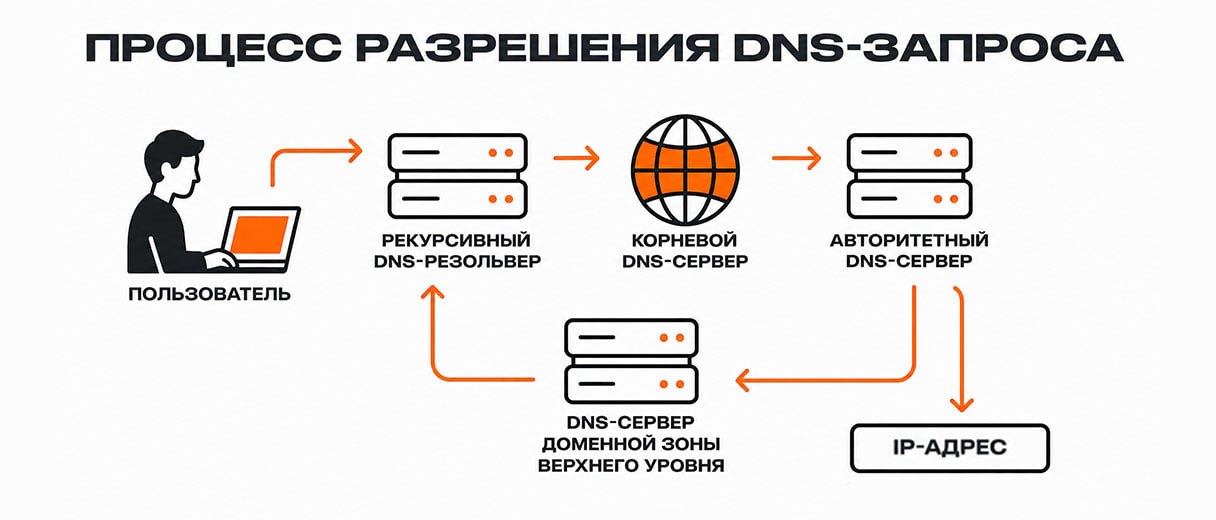
Функции и возможности DNS Security
- Фильтрация DNS-запросов — блокировка обращений к вредоносным доменам, фишинговым сайтам и нежелательным ресурсам.
- Обнаружение DNS-туннелирования — выявление скрытых каналов передачи данных через DNS.
- DNSSEC-валидация — проверка цифровых подписей DNS-ответов для защиты от подмены.
- Пассивный DNS-анализ — накопление и анализ истории DNS-запросов для выявления связей между доменами и индикаторов компрометации.
- Интеграция с SIEM и SOC — передача событий DNS в системы мониторинга для корреляции с другими инцидентами ИБ.
Чем DNS Security помогает компаниям
- предотвращает перехват трафика и перенаправление пользователей на вредоносные ресурсы;
- выявляет скрытую активность вредоносного ПО на начальных этапах, не дожидаясь обновления сигнатур антивируса;
- снижает риски утечки конфиденциальных данных через DNS-туннели;
- обеспечивает соответствие требованиям регуляторов (ФСТЭК) к защите ГИС, КИИ и персональных данных;
- повышает отказоустойчивость DNS-сервисов за счёт резервирования и защиты от DDoS-атак.