Сетевое обнаружение и реагирование
NDR — это инструмент для анализа сетевого трафика компании. В нём комбинируется поведенческий анализ и машинное обучение, что позволяет выявлять отклоняющееся от нормы поведение сотрудников или злоумышленников в Сети.
Как работает NDR
NDR-решения находят маркеры атак на ранних стадиях и обеспечивают своевременное реагирование на них. С помощью этого инструмента компания также может определить особенности работы своей сети и повысить её эффективность. Системы ведут непрерывный мониторинг трафика. Если обнаружена подозрительная активность, сервис автоматически уведомит ответственного сотрудника и сохранит собранные данные для последующего анализа.
Работа современного NDR-решения состоит из нескольких этапов:
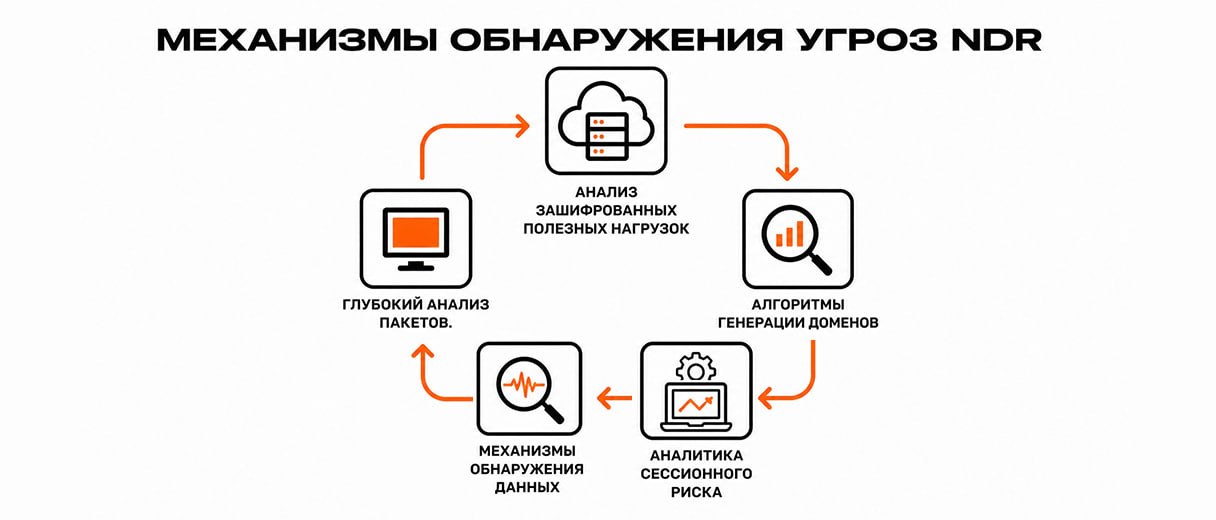
- Сбор данных через изучение пакетов сетевого трафика компании. В более простом варианте сервис проверяет не пакет целиком, а лишь его заголовок. Таким образом удаётся существенно снизить нагрузку на инфраструктуру.
- Создание поведенческих профилей и сопоставление трафика с ними в поисках аномалий. На этом этапе NDR может интегрироваться с UEBA.
- Сопоставление выявленных отклонений с сигнатурами известных угроз. Для этого NDR часто интегрируют с TIP, которая служит источником данных.
- Принятие неотложных мер по итогам анализа. NDR может изолировать потенциально опасный узел от сети или выполнить другие прописанные в сценарии действия. Если система интегрирована в SOAR, в ней создаётся тикет для дальнейшего расследования инцидента.
От чего защищает NDR
- Эффективно выявляет компрометацию инфраструктуры, позволяет оперативнее реагировать на вторжения.
- Предотвращает целенаправленные атаки, в том числе с эксплуатацией уязвимостей нулевого дня, позволяет принимать меры фактически в режиме реального времени.
- Выявляет в зашифрованном трафике угрозы, которые без использования этого решения останутся незамеченными.
- Обеспечивает безопасность IoT-устройств и промышленного оборудования, если его работа требует подключения к сети.
Помимо защиты от различных типов сетевых угроз, NDR упрощает сбор сведений по ним. Информация концентрируется в одном месте, что облегчает анализ в рамках форензики в случае кибератаки.
Чем NDR отличается от EDR и XDR
В классе решений Detection and Response (Выявление и реагирование) есть и другие продукты со схожими с NDR функциями:
- EDR, то есть Обнаружение и реагирование на конечных точках, является предшественником NDR. Эти решения анализируют трафик, ищут угрозы и принимают неотложные меры для защиты персональных компьютеров, ноутбуков и иногда смартфонов пользователей.
- XDR, то есть Расширенное обнаружение и реагирование, совмещает в себе защиту устройств из EDR и сети из NDR, а также другие источники трафика для анализа.
Преимущества использования NDR в компании
- Максимальная прозрачность сетевого трафика. Сервис обеспечивает видимость всех пакетов, в том числе защищённых шифрованием.
- Быстрое выявление атак различных типов на ранних стадиях. Сочетание анализа поведенческих отклонений, сигнатур известных угроз и машинного обучения позволяет находить их оперативнее.
- Максимально полные данные для аналитики и расследования инцидентов, собранные в одном месте.
- Простая интеграция с другими ИБ-решениями, что позволяет использовать подробные данные по сетевому трафику компании, например, в SIEM-системе.