

Мониторинг активности базы данных
DAM — система для непрерывного мониторинга активности баз данных (БД) в реальном времени. Её основная цель — контроль всех операций с данными для предотвращения несанкционированного доступа и утечек.
Используя агентов на сервере системы управления базой данных (СУБД), анализ сетевого трафика и чтение журналов транзакций (лог-файлов), DAM обеспечивает контроль действий всех пользователей (включая привилегированных) и приложений. Система способна обнаруживать и (с помощью DBF, который является её частью) блокировать подозрительные активности в реальном времени на основе предустановленных политик.
Как работает DAM
DAM-системы используют несколько техник выявления активности в базах данных:
- Сетевой мониторинг. Система копирует сетевые пакеты, восстанавливает поток протокола базы данных, извлекает SQL-инструкции и ответы на них.
- Агентный мониторинг. Размещённые на сервере базы данных программные агенты перехватывают операции на уровне операционной системы или ядра СУБД, фиксируя SQL-запросы, идентификаторы пользователей, временные метки и затронутые объекты до того, как данные покинут хост.
- Мониторинг логов. Система получает и обрабатывает штатные логи, формируемые самим ядром СУБД, приводит их к единому формату, а также применяет встроенные средства аналитики и оповещения.
- Мониторинг по прокси. Некоторые системы работают по принципу обратного прокси-сервера — все соединения с базой данных проходят через DAM-платформу, которая анализирует трафик перед его передачей на сервер базы данных.
В большинстве современных DAM-решений реализован гибридный подход, сочетающий несколько вышеперечисленных техник.
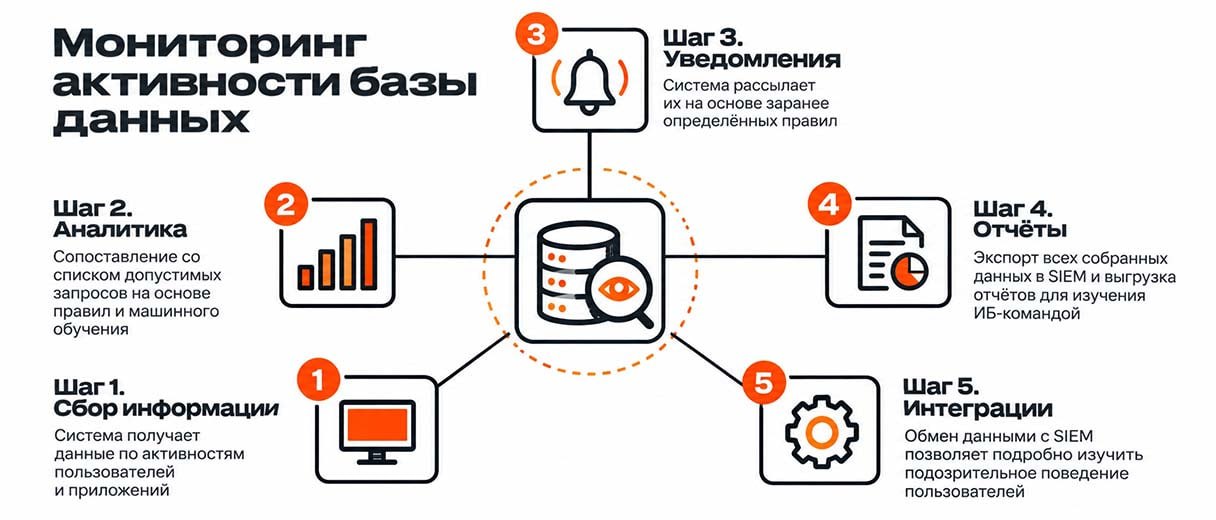
Что выявляет DAM
- операции со слишком большим объёмом данных;
- множественные неудачные попытки доступа;
- выполнение команд, требующих повышенного уровня привилегий;
- экспорт данных, отличающийся от привычных операций;
- нестандартное время и место получения доступа к данным.
Использование DAM-системы эффективно в тех случаях, когда поведение пользователей значит для безопасности не меньше, чем корректная конфигурация. Если база включает высокочувствительные корпоративные данные, именно поведенческие аномалии часто позволяют выявить несанкционированный доступ.
Преимущества использования мониторинга активности баз данных
- Соответствие регуляторным требованиям. DAM автоматически генерирует для аудита отчёты со всеми необходимыми данными, например, о пользователях, получивших доступ к чувствительным данным, месте и времени доступа.
- Выявление внутренних угроз. Система отслеживает операции с данными абсолютно всех пользователей, в том числе с повышенными привилегиями.
- Обнаружение SQL-инъекций. WAF обеспечивает первую линию защиты, а DAM помогает распознавать признаки инъекций в реальном времени, если атаку всё же удалось развить.
- Контроль за действиями привилегированных пользователей. DAM фиксирует каждую команду, действия по предоставлению или отзыву привилегий и случаи доступа к данным с административных учётных записей.
- Обеспечение безопасности облачных баз данных. DAM выполняет мониторинг на базе API, которые собирают логи аудита облачных платформ, и применяет к ним стандартные техники проверки.