

Управление состоянием защищённости данных
DSPM — класс решений, предназначенных для обеспечения видимости данных и контроля над их безопасностью в облачных, мультиоблачных и гибридных хранилищах, в том числе «теневых» — созданных без ведома ИБ-служб. Цель использования сервиса — предотвратить утечки данных за счёт систематического устранения фундаментальных рисков, связанных с небезопасной конфигурацией облачных хранилищ и неправильным расположением чувствительных данных.
Функции DSPM
- автоматически выявляет, где хранятся данные;
- классифицирует данные по степени чувствительности;
- отслеживает состояние хранилищ на предмет изменений;
- оценивает соответствие процедуры хранения внутренним политикам и внешним стандартам;
- просчитывает, насколько вероятна утечка данных;
- способствует устранению проблем, которые могут привести к утечке.
DSPM и другие ИБ-инструменты
Для максимально эффективной работы DSPM часто сочетают с другими классами решений информационной безопасности:
- DLP для предотвращения утечки данных;
- IAM для снижения рисков, связанных с авторизацией и аутентификацией пользователей;
- SIEM для комплексного управления ИБ-событиями;
- DAG для контроля доступа к данным на основе ролей пользователей;
- DCAP для контроля уровня защиты самих данных.
Все эти инструменты дополняют функционал DSPM, однако ни один из них не может служить его полной заменой.
Как работает DSPM
- Выявление конфиденциальных данных в локальных и облачных средах в режиме непрерывного сканирования
- Классификация найденных данных согласно заданным типам и требованиям политики безопасности
- Оценка имеющихся прав доступа к этим данным и рисков, которые они создают с точки зрения возможной утечки
- Устранение или снижение уровня рисков на основе расставленных в ходе анализа DSPM приоритетов выполняет ИБ-команда.
DSPM представляет собой непрерывный цикл поиска конфиденциальных данных, оценки и снижения уровня рисков, который частично выполняется в автоматическом режиме. Иногда функции DSPM могут быть интегрированы в другие классы решений, например, в продукте Solar Dozor их выполняет модуль DCAP.
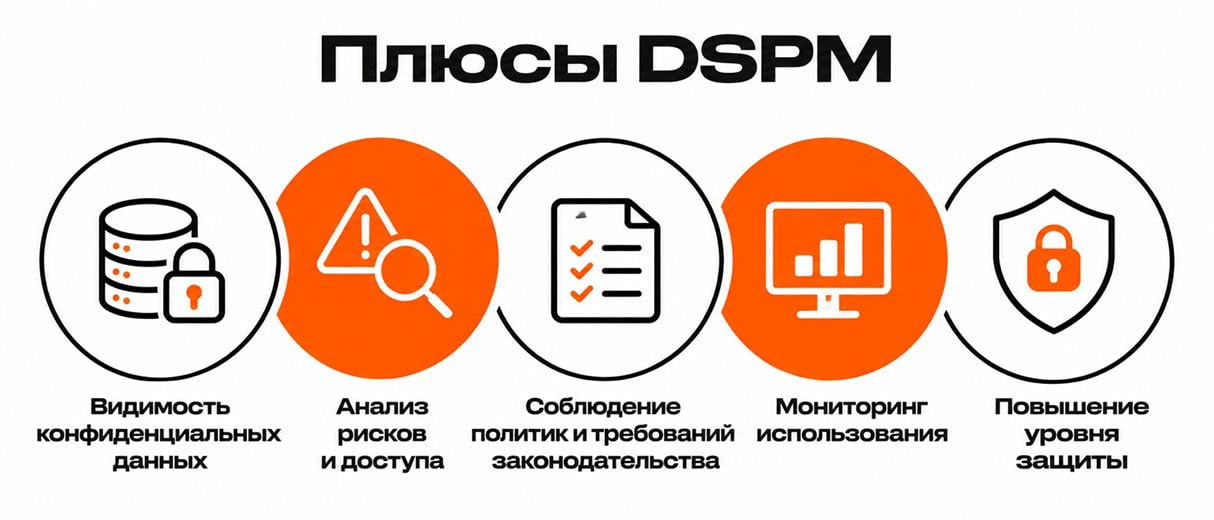
Преимущества использования DSPM в компании
- снижение рисков кибератак, связанных с утечками и неправомерным использованием данных;
- уменьшение рисков для репутации бренда, с которыми компании неизбежно сталкиваются при компрометации данных клиентов;
- соблюдение регуляторных требований и отраслевых стандартов безопасности в области хранения конфиденциальных данных;
- повышение скорости реагирования на инциденты за счёт отслеживания способов получения доступа к данным;
- последовательное выявление и устранение уязвимостей в хранении конфиденциальной информации с учётом рисков её компрометации;
- выстраивание архитектуры нулевого доверия (Zero Trust) с возможностью сразу увидеть слабые места в доступах к данным.
С какими трудностями сталкиваются компании, внедряя DSPM
- непрозрачное местоположение некоторых конфиденциальных данных, что затрудняет их отслеживание с помощью DSPM;
- появление так называемых «теневых данных», которые для обхода политики безопасности компании хранятся на личных устройствах сотрудников и в других источниках;
- необходимость непрерывно повышать уровень осведомлённости и осознанности сотрудников, чтобы они полностью соблюдали DSPM-политику компании;
- ложноположительные срабатывания системы с уведомлениями о якобы произошедших случаях несанкционированного доступа к данным, которые в момент первоначальной настройки могут появляться в большом количестве.