

Непрерывное тестирование на проникновение
CPT — сервис для проверки защищённости внешней ИТ-инфраструктуры компании, в котором применяется комплекс эффективных методик выявления технических уязвимостей. Алгоритм поиска уязвимостей автоматизированно повторяет действия специалистов по тестированию на проникновение. Далее производится ручной анализ найденных недостатков, который позволяет более тщательно проверить выявленные уязвимости и убрать возможные ошибки.
Чем CPT отличается от разового тестирования на проникновение
Обычный пентест представляет собой однократную проверку уровня защищённости инфраструктуры компании. Он проводится через определённые промежутки времени, например, раз в 6 месяцев или в год.
CPT — это не периодическая проверка безопасности, а непрерывный процесс. Такое тестирование позволяет оперативно находить новые проблемы безопасности и устранять их, не дожидаясь очередного планового тестирования.
Как работает CPT
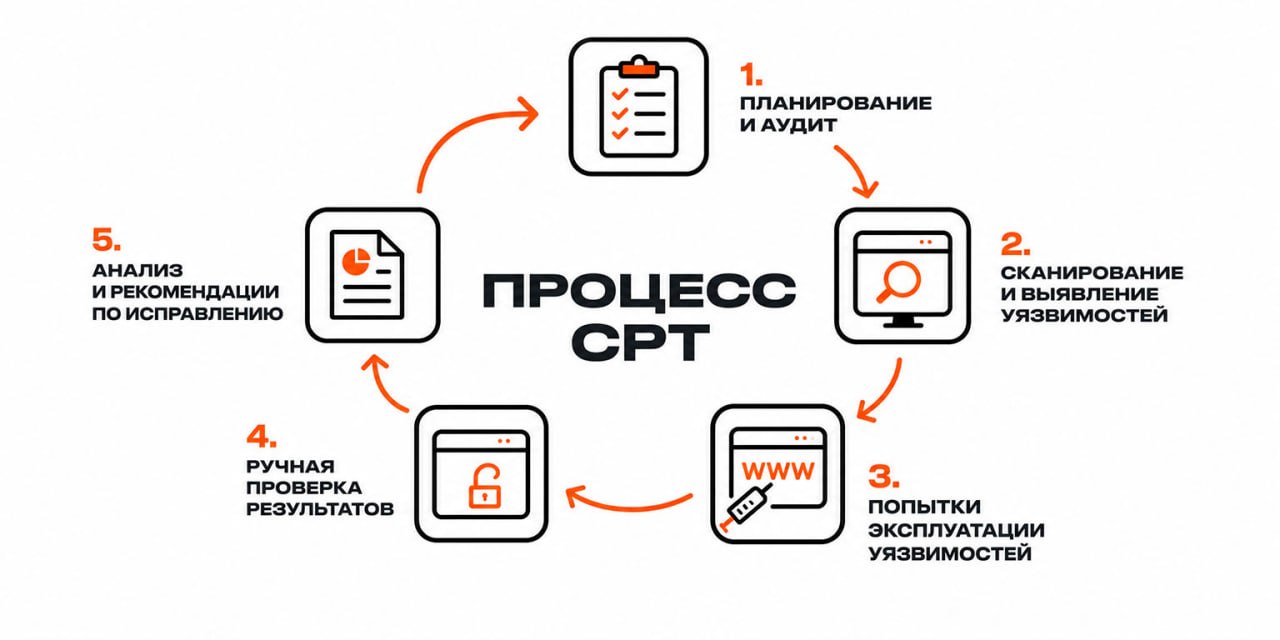
Подготовка и сама процедура непрерывного тестирования на проникновение состоят из нескольких этапов:
- Аудит всей ИТ-инфраструктуры компании и составление полной «карты» периметра
- Корректировка получившегося списка для более точного определения перечня тестируемых цифровых активов
- Автоматическая проверка безопасности каждого компонента списка с имитацией действий реального пентестера
- Разбор полученных результатов экспертами, чтобы отсеять ложноположительные результаты. Такую возможность предлагает ряд сервисов, например CPT от ГК «Солар».
По результатам проверки формируются рекомендации по устранению обнаруженных уязвимостей и снижению потенциального ущерба, который злоумышленники могут нанести компании.
Модуль CPT может интегрироваться с другими ИБ-решениями, которые использует компания. Например, передавать данные о найденных уязвимостях в SIEM.
Преимущества CPT для компании
- Быстрое реагирование на изменение в структуре компании. Например, при выходе на работу нового сотрудника можно сразу проверить, не создаёт ли подключение его устройств к системе новых угроз.
- Стабильное поддержание высокого уровня защиты корпоративного периметра, что особенно важно для сфер с максимально высоким ущербом от атаки. Например, финансовой отрасли или промышленности.
- Снижение расходов и трудозатрат на пентесты. Использование CPT избавляет от необходимости периодического поиска подрядчика, проведения конкурса, а также оплаты разовых проверок. Использование непрерывного тестирования часто обходится компаниям дешевле.
- Оперативное выявление новых угроз. Использование CPT позволяет оперативно реагировать на эволюцию существующих и появление новых угроз. Если злоумышленники применят новый тип атаки в период между пентестами, периметр компании будет недостаточно защищён до новой периодической проверки.
- Простая в использовании единая панель для управления поверхностью атакив автоматизированных сервисах CPT даёт команде наглядное представление об имеющихся уязвимостях и позволяет отслеживать историю пентестов и исправлений.
- Удобные отчёты по выявленным уязвимостям с предложениями по их устранению помогают ускорить работу по их закрытию.