Управление уязвимостями
VM — это непрерывный процесс управления уязвимостями в ИТ-инфраструктуре, цель которого — выявить их, поставить задачи на исправление и проконтролировать их исполнение.
Этапы Vulnerability Management
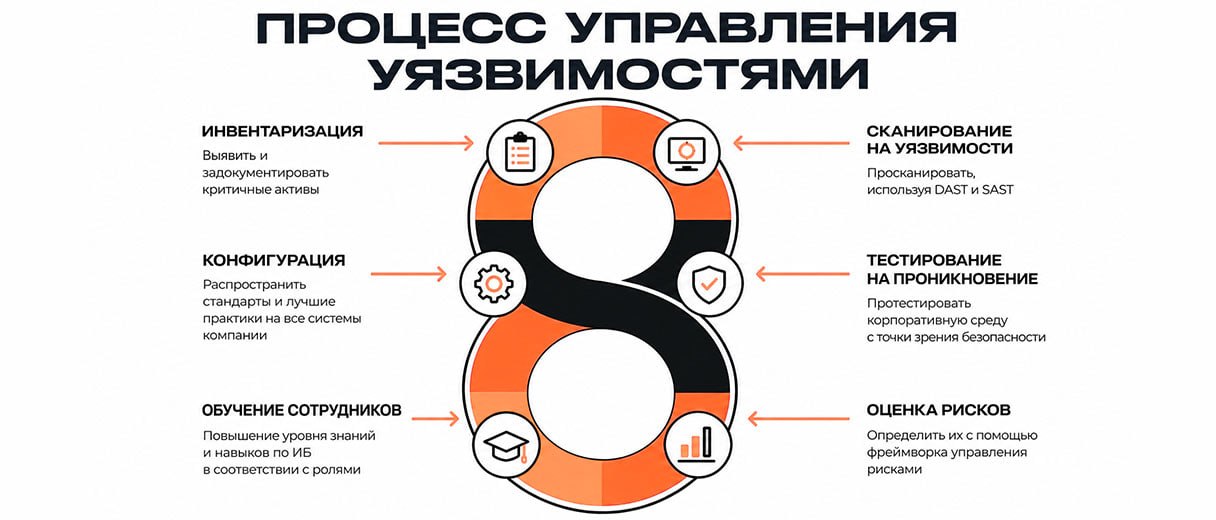
- Инвентаризация всех цифровых активов компании позволяет получить максимально полное представление о корпоративной сети и собрать сведения по всем входящим в неё устройствам.
- Классификация цифровых активов нужна для определения степени критичности их защиты. Составляющие системы с высоким уровнем риска в случае атаки выделяют в отдельную группу, чтобы начать с неё на следующем этапе.
- Выявление уязвимостей происходит в автоматическом режиме при помощи сканеров. На этом этапе важно найти и убрать из списка неактуальные уязвимости (ложные срабатывания) и определить приоритеты по дальнейшей работе с оставшимися проблемами.
- Устранение уязвимостей в соответствии с установленными приоритетами, начиная с проблем на критичных цифровых активах, брешей с высокими баллами по шкале CVSS и других значимых критериев.
- Проверка и контроль устранения уязвимостей позволяют убедиться, что найденная проблема безопасности действительно устранена и работа системы при этом никак не нарушена.
- Подготовка отчётности по проведённым работам позволяет систематизировать их и проанализировать результат.
Одни компании выполняют VM-процессы силами собственных ИБ-команд, другие стремятся автоматизировать процесс с помощью специальных инструментов. Часто сервис поиска уязвимостей в них сочетается с опытом экспертов. Так, в сервисе «Контроль уязвимостей» от ГК «Солар» специалисты компании анализируют полученные результаты и дают подробные рекомендации по устранению уязвимостей.
Какие активы анализируют при управлении уязвимостями
VM-подход предполагает контроль за всеми устройствами и компонентами системы, для безопасности которых есть риски в случае киберинцидентов. ИБ-специалисты ищут уязвимости в:
- облачных средах и сетевом оборудовании;
- контейнерах, коде и корпоративных приложениях;
- механиках аутентификации и управления привилегированным доступом;
- рабочих станциях и других конечных точках, особенно при удалённом доступе;
- компонентах из открытых источников и процессах разработки.
Цикличность управления уязвимостями
Важнейшей характеристикой Vulnerability Management является непрерывность и цикличность процесса. Так как новые уязвимости выявляют регулярно, действия по их устранению также не прекращаются никогда. Завершив шестой этап и составив отчёт по этой итерации поиска и устранения уязвимостей, ИБ-команда переходит к следующему циклу.
Управление уязвимостями часто ошибочно сводят исключительно к сканированию. Однако концепция VM предполагает более широкий подход с конкретными шагами для повышения безопасности компании.
Преимущества VM-подхода для компании
- Максимально оперативное реагирование на новые уязвимости в системе и сокращение времени на их устранение.
- Порядок в цифровых активах за счёт инвентаризации и распределения по уровню приоритетности их защиты.
- Более зрелая ИБ-стратегия в компании, переход от тушения пожаров к профилактике.