

Управление внешней поверхностью атаки
EASM — решения, направленные на защиту цифровых активов компании, которые открыты для внешнего мира. Инструмент охватывает данные и системы, к которым можно получить доступ извне, а значит, они особенно уязвимы для атаки.
Чем EASM отличается от ASM
Управление внешней поверхностью атаки как отдельный инструмент появилось из ASM — управления поверхностью атаки. Основное отличие ASM от EASM хорошо видно из названия. Общий класс решений ASM фокусируется на защите любых цифровых активов, которые могут стать целью злоумышленника. В сферу защиты ASM входят как внешние ресурсы (сайты и мобильные приложения), так и внутренние (физические устройства и сами сотрудники). EASM же концентрируется только на первой группе и уделяет ей максимум внимания.
Что защищает EASM
- Облачную среду, которую компании всё активнее используют для развёртывания вычислительных мощностей. Сетевое подключение в основе делает облака уязвимыми для атакующих.
- Клиентские приложения, для доступа к которым нужна только учётная запись и выход в интернет. Ошибки в настройках создают уязвимости, активно используемые злоумышленниками.
- Удалённый доступ сотрудников к корпоративным системам. Использование домашнего Wi-Fi или небезопасных общедоступных сетей повышает риски атаки.
- IoT-устройства, которые всё активнее используются как в домах работающих удалённо сотрудников, так и в офисах и на производствах. Такие подключения часто остаются без надлежащего контроля безопасности и расширяют внешнюю поверхность атаки.
- Сетевые взаимодействия с клиентами и подрядчиками. Частота атак на цепочки поставок растёт, а любой внешний сервис может стать точкой входа для злоумышленников.
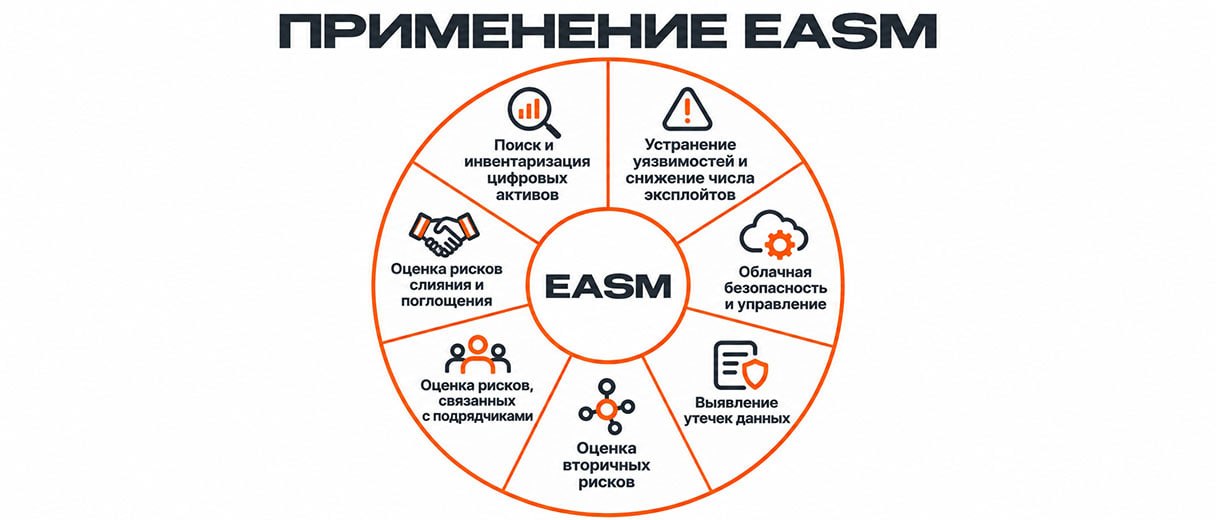
Кто пользуется EASM
Вручную контролировать все свои цифровые активы, особенно доступные извне, большинству современных компаний достаточно сложно без специальных решений — таких систем и данных попросту слишком много. Поэтому спрос на EASM-сервисы продолжает расти.
 «Аудитория подобных систем — это компании с развитой ИТ-инфраструктурой, которая может меняться каждый день. Это ритейл, финсектор, телеком, В2С-сервисы, промышленность, энергетика. Все те, кто пошёл путём цифровой трансформации».Игорь КрохинЗаместитель директора по продуктовому развитию ГК «Солар»
Этапы EASM
- Провести инвентаризацию внешних цифровых активов и составить каталог всех ресурсов организации, к которым возможен доступ извне.
- Проверить все выявленные активы с помощью сигнатур (баз данных известных уязвимостей) и убедиться в наличии всех вышедших обновлений.
- Составить список выявленных при сканировании уязвимостей, оценить вероятность их возможной эксплуатации и расставить приоритеты по их исправлению с учётом рисков.
- Исправить выявленные уязвимости в соответствии с приоритетами.
- Настроить непрерывный мониторинг внешних цифровых активов компании на предмет появления новых уязвимостей, ошибок в конфигурации, своевременной установки обновлений и по другим признакам.
EASM невозможно рассматривать как разовый процесс. Внешние цифровые активы компании и связанная с ними поверхность атаки в любой компании меняются постоянно, поэтому непрерывный мониторинг — обязательное условие успешного управления рисками в этой сфере.
